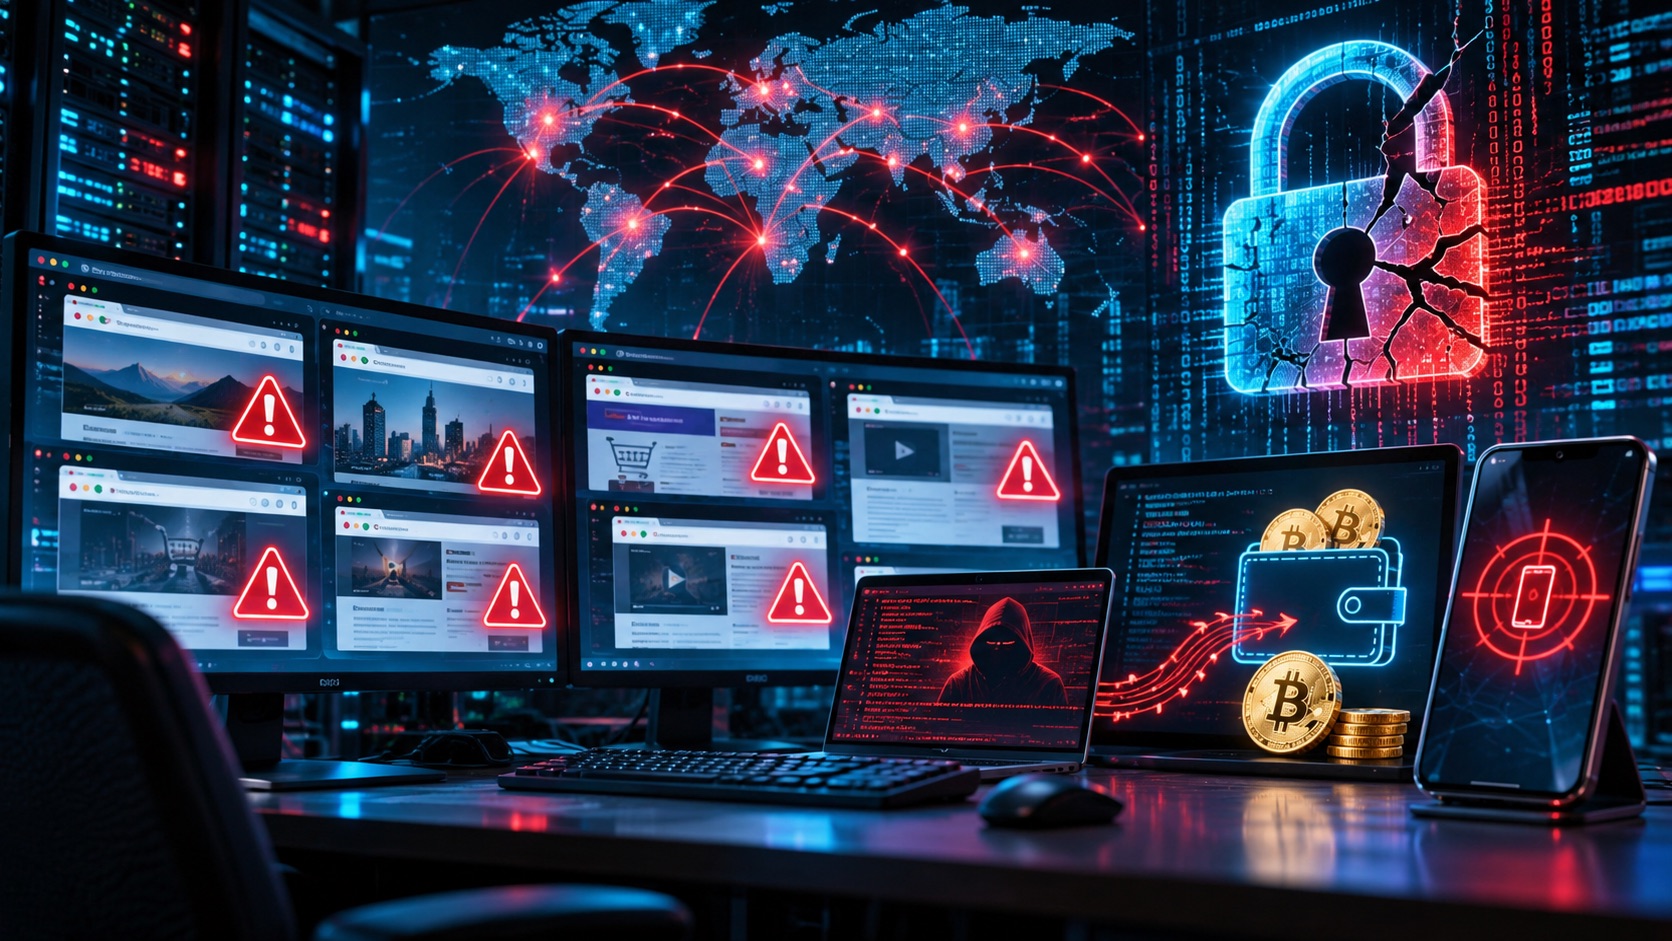
ESTADOS UNIDOS, 17 de noviembre de 2026. Un ciberataque aprovechó una vulnerabilidad de la plataforma tecnológica Optimizely para introducir código malicioso en sitios web de al menos 178 organizaciones, incluidas CNN, Zoom, BBC, Salesforce, HSBC e IKEA. El programa distribuido por los atacantes estaba diseñado para desviar transferencias de criptomonedas, obtener datos de tarjetas bancarias y ejecutar ataques contra determinados iPhones y iPads.
El incidente ocurrió el lunes 16 de noviembre y fue detectado por el investigador de seguridad Scott Helme, de la empresa Report URI. Su equipo analizó 1,611 archivos de código utilizados por Optimizely y encontró 188 archivos contaminados pertenecientes a 178 organizaciones. La cifra corresponde a los hallazgos de los investigadores y no a un balance de clientes afectados publicado por Optimizely.
La propia Optimizely reconoció el incidente en su página oficial de estado. La empresa confirmó que una persona no autorizada explotó una vulnerabilidad de su herramienta de experimentación web para insertar JavaScript malicioso en proyectos de algunos de sus clientes. También informó que corrigió la vulnerabilidad, eliminó el código introducido y reforzó la seguridad de las cuentas afectadas.
Cómo llegaron los atacantes a páginas conocidas
Optimizely ofrece a empresas y medios herramientas que permiten probar diseños, personalizar contenido y medir el comportamiento de visitantes en sus páginas. Para funcionar, los sitios incorporan pequeños archivos de programación que reciben de los servidores de esa compañía.
Los atacantes lograron modificar una sección de esos archivos destinada a código personalizado. De esa manera, las páginas que utilizaban la plataforma podían cargar el programa malicioso sin que sus propios servidores hubieran sido necesariamente vulnerados.
Esta modalidad se conoce como ataque a la cadena de suministro digital: una herramienta externa, considerada confiable por numerosos sitios, se convierte en el canal por el que se distribuye software malicioso.
Entre las organizaciones identificadas por Report URI aparecen también GitLab, Equifax, Air France-KLM, Ledger y Peacock. La presencia del código en un sitio no demuestra que su base de datos haya sido robada ni que todos sus visitantes resultaran afectados.
Qué buscaba robar el programa
El análisis técnico reveló varias funciones maliciosas. Una de ellas identificaba direcciones de billeteras de criptomonedas y las sustituía por direcciones controladas por los delincuentes. Si una persona copiaba o utilizaba una de esas direcciones alteradas sin darse cuenta, podía terminar enviando el dinero al atacante.
El programa también intentaba obtener números de tarjetas de pago, fechas de vencimiento y códigos de seguridad introducidos en determinados formularios de las páginas; además, podía recopilar cookies accesibles desde el navegador y capturas de pantalla.
La exposición de datos de tarjetas dependía de cómo estuviera construido el formulario. Los campos de pago alojados de forma aislada por determinados procesadores externos ofrecían una protección adicional frente a este mecanismo.
Los investigadores identificaron movimientos de criptomonedas hacia direcciones vinculadas con el ataque. Report URI registró alrededor de 7,000 dólares en fondos recibidos hasta la tarde del 16 de noviembre, aunque no está determinado qué proporción exacta fue sustraída durante este incidente, ya que algunas direcciones registraban actividad anterior.
También intentó atacar iPhones y iPads
Otra parte del código estaba diseñada para dirigir dispositivos Apple hacia herramientas de explotación de vulnerabilidades conocidas como Coruna y DarkSword. El objetivo era aprovechar fallas de seguridad en determinadas versiones de iOS y iPadOS.
No está confirmado cuántos dispositivos, si alguno, fueron comprometidos exitosamente mediante este ataque. Haber visitado una de las páginas mencionadas no significa, por sí solo, que un teléfono haya sido infectado.
La empresa dice que eliminó el código
En su página oficial de estado, Optimizely indicó el 17 de noviembre que corrigió la falla utilizada por los atacantes, retiró el código malicioso de los proyectos comprometidos y aplicó nuevas medidas para impedir su distribución.
En una declaración adicional difundida por el sitio especializado BleepingComputer, la compañía precisó que bloqueó el mecanismo vulnerable de registro de cuentas, revocó accesos y sesiones relacionadas con el incidente y notificó a los clientes afectados.
Report URI señaló que, para la noche del lunes, la limpieza había avanzado considerablemente: de 188 archivos detectados previamente con el código, solo uno seguía contaminado en su última revisión de ese día. Esa medición refleja un momento concreto del seguimiento, no una garantía sobre todos los sistemas de las organizaciones.
Qué deben hacer quienes visitaron las páginas afectadas
Los especialistas aconsejan mantener actualizados los navegadores, iPhones y iPads, especialmente si se visitaron las páginas identificadas durante el 16 de noviembre. También recomiendan revisar los movimientos de tarjetas utilizadas en formularios web, vigilar cualquier actividad inusual en las cuentas y verificar cuidadosamente la dirección de destino antes de confirmar una transferencia de criptomonedas.
Si una persona observa una operación no autorizada, debe comunicarse con su banco o emisor de tarjeta por los canales oficiales. Por ahora, no existe una cifra comprobada de visitantes que hayan perdido información personal o sufrido infecciones de sus dispositivos a raíz de este incidente.
Imagen referencial.